Securizarea VPS-ului: primele cinci minute
Un server nou pe internet este scanat în câteva minute de boți care încearcă parole. Cu acești pași sunteți cu mult înaintea lor. Executați-i ca root.
1. Actualizați totul și activați actualizările automate
- Ubuntu și Debian:
apt update && apt upgrade -y, apoiapt install -y unattended-upgradesșidpkg-reconfigure -plow unattended-upgrades. - AlmaLinux și Rocky Linux:
dnf upgrade -y, apoidnf install -y dnf-automaticșisystemctl enable --now dnf-automatic-install.timer.
2. Autentificare cu cheie, parolele dezactivate
Puneți mai întâi cheia SSH pe server (vedeți Autentificarea pe VPS prin SSH) și verificați că autentificarea cu cheia funcționează. Setați apoi în /etc/ssh/sshd_config:
PasswordAuthentication no
și reporniți SSH cu systemctl restart ssh (AlmaLinux și Rocky: systemctl restart sshd). Păstrați sesiunea actuală deschisă până când ați verificat, într-o a doua fereastră, că încă vă puteți conecta.
3. Un firewall
- Ubuntu și Debian:
apt install -y ufw, apoiufw allow OpenSSH, eventualufw allow 80,443/tcppentru un site, șiufw enable. - AlmaLinux și Rocky Linux: firewalld este deja instalat. De exemplu
firewall-cmd --permanent --add-service=http --add-service=httpsșifirewall-cmd --reload.
Lăsați întotdeauna SSH (portul 22) deschis, altfel vă blocați singuri accesul.
4. Fail2ban împotriva încercărilor de ghicire
apt install -y fail2ban sau dnf install -y epel-release && dnf install -y fail2ban, apoi systemctl enable --now fail2ban. Implicit blochează adresele IP care încearcă prea des o parolă greșită.
5. Un snapshot ca plasă de siguranță
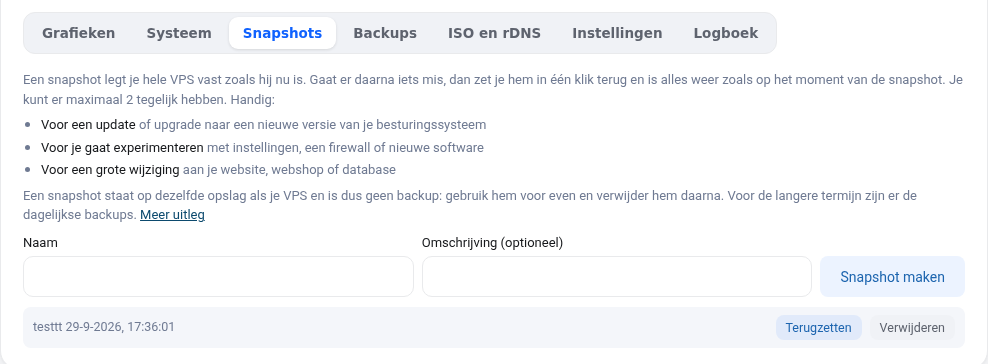
Creați un snapshot în ecranul VPS înainte de modificări mari. Dacă ceva nu merge, îl restaurați cu un clic. Vedeți Snapshoturi și backupuri pentru VPS.
Nu dezinstalați qemu-guest-agent
Programul qemu-guest-agent este instalat implicit. Cu el puteți seta o parolă root nouă în ecranul VPS și vedeți utilizarea discului. Nu îl ștergeți.